Video hướng dẫn
Xem nhanh video hướng dẫn dưới đây, hoặc đọc các bước chi tiết ngay bên dưới video.
Giới thiệu
Khu vực Quản trị ghi lại hai loại dấu vết về con người trong hệ thống:
- Lịch sử đăng nhập: ai đăng nhập, từ trình duyệt/thiết bị nào, địa chỉ IP nào, lúc nào — nằm trong hồ sơ của từng tài khoản.
- Nhật ký tài khoản (nhật ký kiểm toán): ai làm gì với tài khoản nào — tạo tài khoản, đổi vai trò, đặt lại mật khẩu hộ, khoá/mở tài khoản, giả lập đăng nhập…
Hai công cụ này trả lời các câu hỏi nhạy cảm kiểu “ai đã cấp quyền này cho tài khoản kia?” mà không cần hỏi vòng quanh. Cả hai đều là thao tác chỉ xem.
Các bước thực hiện
Bước 1: Mở Nhật ký tài khoản
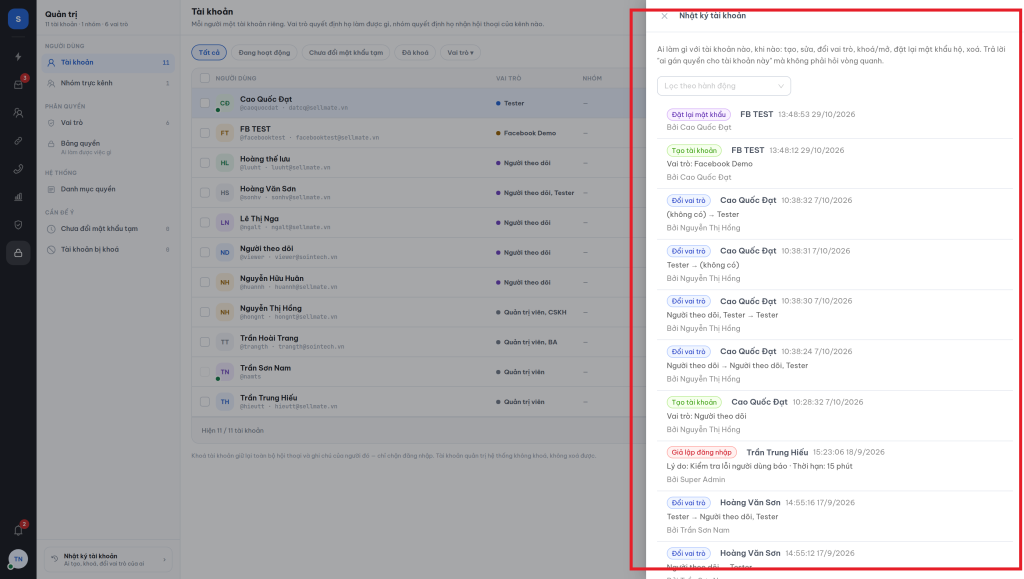
Vào Quản trị → Tài khoản, bấm mục Nhật ký tài khoản ở cột trái (khung “Ai tạo, khoá, đổi vai trò của ai”). Ngăn nhật ký mở ra gồm ô Lọc theo hành động và danh sách sự kiện theo thời gian. Mỗi sự kiện gồm: nhãn hành động (Tạo tài khoản, Đổi vai trò, Đặt lại mật khẩu, Giả lập đăng nhập…), tài khoản bị tác động, chi tiết thay đổi (ví dụ vai trò cũ → vai trò mới), người thực hiện (“Bởi…”) và thời điểm chính xác đến giây.
Đặc biệt chú ý loại sự kiện Giả lập đăng nhập: đây là khi SuperAdmin đăng nhập thay vào một tài khoản để hỗ trợ xử lý sự cố — sự kiện này luôn ghi rõ lý do và thời hạn (ví dụ 15 phút), để mọi việc đều minh bạch và truy lại được.
Bước 2: Xem lịch sử đăng nhập trong hồ sơ một tài khoản
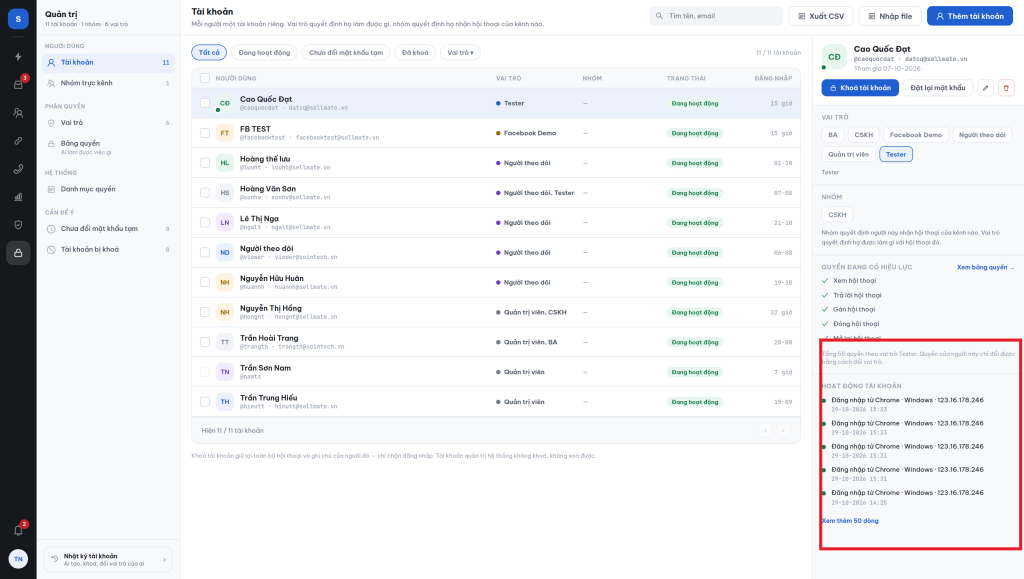
Mở trang Tài khoản, bấm vào tài khoản cần xem. Ở cột phải, mục Hoạt động tài khoản liệt kê các lần đăng nhập gần nhất: “Đăng nhập từ Chrome · Windows · <địa chỉ IP>” kèm thời gian, và liên kết xem thêm các dòng cũ hơn.
Đây là nơi kiểm tra khi có nghi ngờ: đăng nhập lúc nửa đêm, IP lạ ở tỉnh/thành khác, hoặc tài khoản của nhân viên đã nghỉ vẫn có đăng nhập mới. Phát hiện bất thường, xử lý ngay theo thứ tự: khoá tài khoản → báo quản trị cấp cao → đổi mật khẩu và rà soát nhật ký tài khoản xem tài khoản đó đã bị làm gì.
Kết quả
Mọi thao tác lên tài khoản và mọi lần đăng nhập đều có dấu vết: bạn truy được ai cấp quyền, ai đặt lại mật khẩu, ai đăng nhập khi nào — nền tảng cho an toàn vận hành khi đội ngũ đông lên.
Lưu ý
- Địa chỉ IP và lịch sử đăng nhập là dữ liệu nhạy cảm: chỉ xem trong phạm vi xử lý sự việc cụ thể, không chụp/chia sẻ ra ngoài nhóm quản trị.
- “Giả lập đăng nhập” xuất hiện trong nhật ký không có nghĩa là bị hack — đó là thao tác hỗ trợ chính thức và luôn kèm lý do. Nhưng nếu thấy giả lập không có lý do rõ ràng, hãy hỏi quản trị cấp cao ngay.
- Nhật ký chỉ có giá trị khi được xem thường xuyên: trưởng nhóm nên rà soát nhanh nhật ký tài khoản mỗi tuần, đặc biệt sau các đợt thay đổi nhân sự.
- Cần xem lịch sử của chính bạn: mục Hoạt động tài khoản trong hồ sơ của bạn và phần Bảo mật ở Thông tin tài khoản (avatar) là hai nơi tự kiểm tra nhanh nhất.
Quay lại bài đầu tiên
→ Giới thiệu tổng quan SellMate Chat
